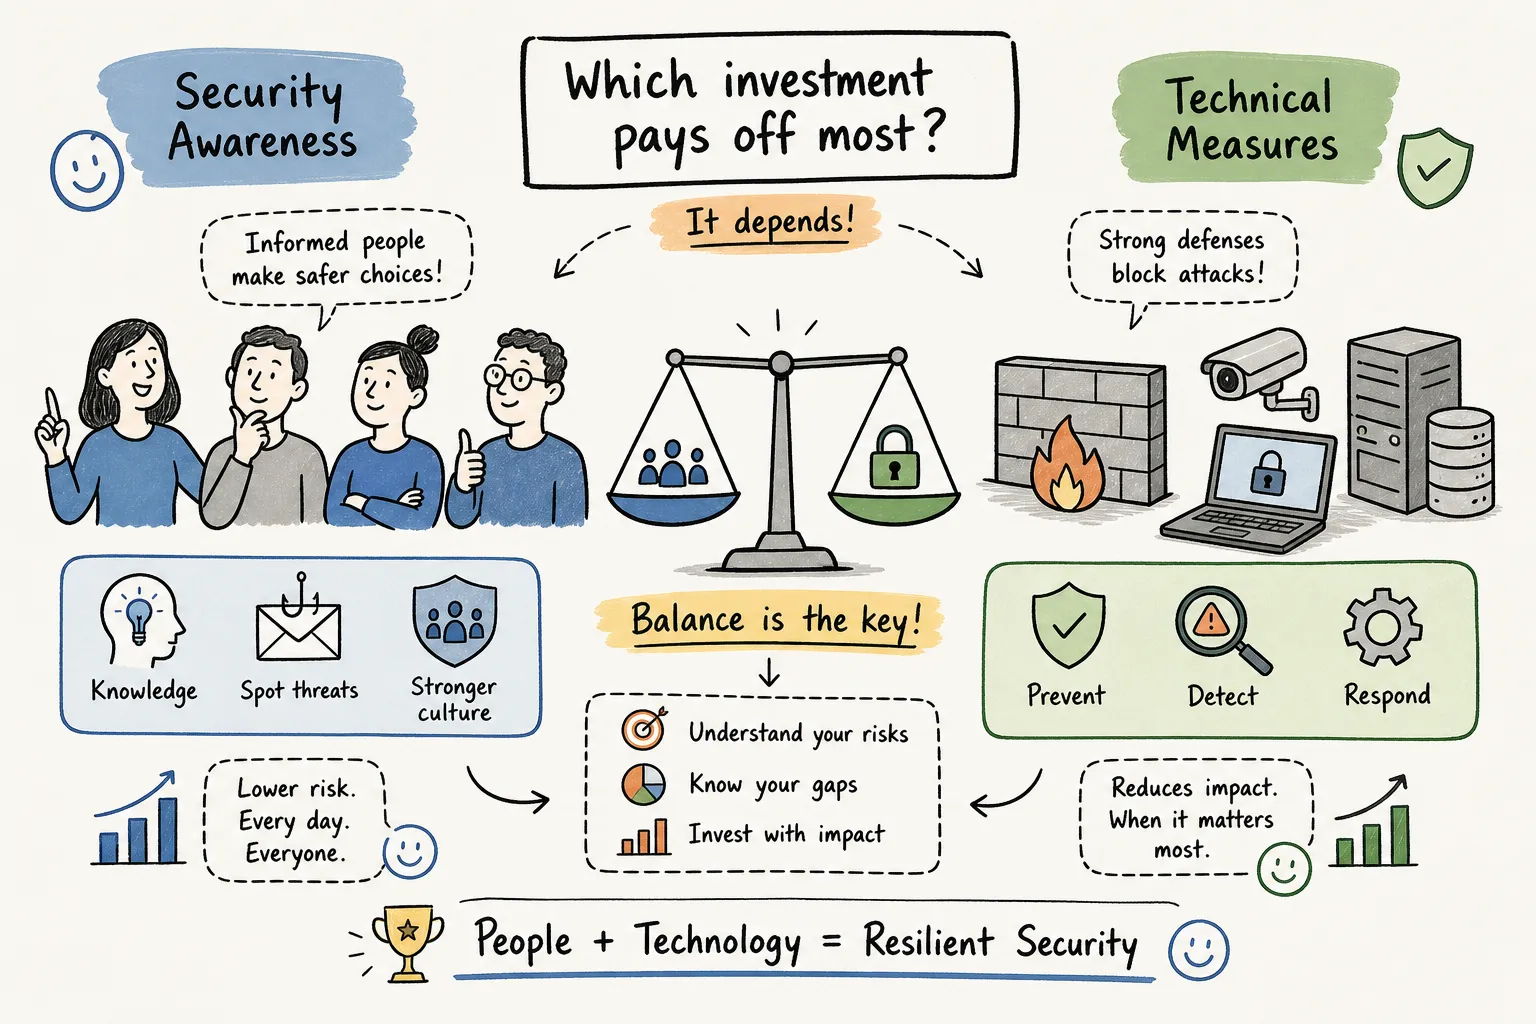
Bestuurders en IT-verantwoordelijken vragen regelmatig wanneer investeren in medewerkersbewustzijn meer oplevert dan een extra technische maatregel. Het antwoord hangt af van de risico's, de bestaande beveiliging en het gedrag dat je wilt beïnvloeden. Je leest wat security awareness werkelijk inhoudt, welke dreigingen medewerkers dagelijks tegenkomen, hoe je een awarenessprogramma praktisch opbouwt, en hoe je de twee investeringen in balans brengt.
Wat technische maatregelen niet voor je oplossen
Een firewall is geen mensenmanager. Systemen beschermen de infrastructuur; ze sturen geen gedrag aan. Die kloof wordt snel onderschat, zeker in organisaties waar informatiebeveiliging als een puur technisch vraagstuk wordt gezien en niet als een organisatievraagstuk.
Concreet: een medewerker die een bijlage opent van een "collega" omzeilt virusscanners zodra het bericht net genoeg vertrouwen wekt. Techniek kan veel tegenhouden, maar niet iedere overtuigende e-mail. Een medewerker moet daarom ook afwijkingen leren herkennen en weten hoe die veilig kunnen worden gecontroleerd. Techniek en veilig gedrag vullen elkaar aan.
Wat security awareness (beveiligingsbewustzijn) precies is
Security awareness, of beveiligingsbewustzijn, is de mate waarin medewerkers digitale risico's herkennen, begrijpen en er veilig naar handelen. Het gaat om kennis, houding en gedrag. Een jaarlijkse e-learning kan daarbij helpen, maar is op zichzelf meestal niet genoeg.
Een goed awarenessprogramma bevat vijf kerncomponenten: kennisopbouw over concrete dreigingen, gedragsverandering door herhaling en oefening, praktische simulaties zoals phishingproeven, directe feedback na elke oefening, en duidelijke meldprocedures zodat medewerkers weten wat ze moeten doen bij twijfel. Security awareness en technische maatregelen zijn geen concurrenten. Ze zijn aanvullend. De vraag is niet welke van de twee je kiest, maar in welke volgorde en met welke nadruk.
De dreigingen waar medewerkers dagelijks mee te maken krijgen
Concrete voorbeelden maken duidelijker welk gedrag risico oplevert. Uit NCSC-onderzoek blijkt dat 22% van de mkb-medewerkers klikt op een link in een generieke phishingmail. Bij phishingsimulaties die van een interne afzender lijken te komen, kan dat percentage bij een eerste test oplopen tot meer dan 40%. En in 2025 werd 31% van de gemelde datalekken veroorzaakt door menselijke fouten: verkeerd geadresseerde e-mails, foutieve bijlagen, inloggegevens ingetikt op een nagemaakte pagina.
Ook kleinere organisaties krijgen met deze incidenten te maken. De sectoren met de hoogste risicoblootstelling zijn precies de organisaties die zichzelf vaak als te klein of te onbekend beschouwen om een doelwit te zijn: zorginstellingen met gevoelige patiëntdata, kinderopvangorganisaties met beperkte IT-capaciteit, en logistieke bedrijven die werken met tientallen externe leveranciers en transportpartners.
Drie scenario's die de dreiging herkenbaar maken
Bij een kinderopvangorganisatie ontvangt een medewerker een nep-factuur van een "bekende leverancier" met een gewijzigd rekeningnummer. Ze betaalt. Veel gangbare technische maatregelen hadden dit waarschijnlijk niet volledig voorkomen zonder aanvullende procescontroles, de factuur zag er precies zo uit als altijd. Extra waarborgen zoals een dubbele handtekening bij betalingen of leveranciersvalidatie kunnen in dit soort gevallen wél het verschil maken.
Bij een zorginstelling tikt een verpleegkundige haar inloggegevens in op een nagemaakte portaalpagina die ze via e-mail ontving. De aanvaller krijgt toegang tot patiëntdossiers. Bij een transportbedrijf klikt een planner op een link in een "spoedopdracht" van een onbekende opdrachtgever. Ransomware legt de hele planning plat. In alle drie de gevallen was menselijk gedrag de doorslaggevende factor, onderstreept door het eerdergenoemde gegeven dat 74% van de succesvolle aanvallen een menselijke component heeft.
Van nulmeting naar een security awareness-programma dat daadwerkelijk werkt
Eenmalige trainingen zonder opvolging zijn doorgaans weinig effectief. Studies tonen aan dat doorlopende aanpakken aantoonbaar betere resultaten geven. Een verplichte module in januari, een quiz in december, en daartussen niets: dat verandert geen gedrag. Een awarenessprogramma dat werkt, volgt een ander ritme.
Fase 1: begin met meten wat er al is
Zonder startpunt weet je niet of je verbetert. Een ongekondigde phishingsimulatie of een gerichte kennistoets geeft direct inzicht in het huidige risicogedrag van medewerkers. Een nulmeting of Cyber RI&E brengt de blinde vlekken, risicogroepen en prioriteiten in beeld. De uitkomst moet bruikbaar zijn voor een uitvoerbare verbeterplanning.
Fase 2: training, simulatie en herhaling in een werkend ritme
Begin bij management en bestuur. Hun betrokkenheid bepaalt mede of het programma voldoende aandacht, tijd en opvolging krijgt. Daarna volgt een basistraining voor alle medewerkers, gevolgd door maandelijkse phishingsimulaties en korte microlearning-modules voor herhaling. Met alleen een jaarlijkse training bereik je zelden blijvende gedragsverandering. Rolspecifieke verdieping voor finance, HR en IT maakt het programma relevanter en effectiever dan een generieke aanpak voor iedereen.
Fase 3: verankering in processen en beleid
Beveiligingsbewustzijn dat niet verankerd is in processen verdampt. Neem het op in de onboarding van nieuwe medewerkers, koppel bevindingen aan auditresultaten, en bespreek voortgang periodiek in bestuurlijke rapportage. Voor organisaties zonder interne securitycapaciteit biedt CISO as a Service van Kynexis Informatiebeveiliging een doorlopende sparringpartner op strategisch en operationeel niveau, zodat directie en toezicht altijd stuurinformatie hebben zonder dat een fulltime functionaris noodzakelijk is.
Hoe je meet of het programma effect heeft
Meten zonder doel levert cijfers op, geen inzicht. De KPI's die er werkelijk toe doen, zijn het phishingklikpercentage voor en na simulaties, het afrondingspercentage van trainingen, het kennisniveau gemeten met gerichte quizzes, en het aantal meldingen van verdachte situaties door medewerkers zelf. Dat laatste is het meest waardevolle signaal: een medewerker die iets verdachts meldt, is een medewerker die handelt.
Een bruikbaar raamwerk is het Kirkpatrick-model. Meet niet alleen of mensen een training volgden (niveau 1: bereik), maar ook of zij er iets van leerden (niveau 2: kennis), of zij anders zijn gaan handelen (niveau 3: gedrag), en of dat merkbaar minder incidenten oplevert (niveau 4: resultaat). Organisaties die alleen het afrondingspercentage meten, weten of de module is opgestart, niet of er iets is veranderd.
Tooling kiezen die bij je organisatie past
Er zijn vier hoofdcategorieën. E-learningplatformen zijn sterk in schaalbaarheid en voortgangsbeheer: geschikt voor basistraining en compliance, minder geschikt als je echt gedrag wilt meten. Phishingsimulators tonen precies hoe medewerkers reageren in een realistische situatie; ze werken het best als onderdeel van een bredere aanpak, niet als losse maatregel. Microlearning leent zich goed voor frequente korte herhaling, maar vervangt geen diepere training. Workshops bieden de meeste interactie en zijn het sterkst voor gedragsverandering op maat, maar schalen minder goed. Gecombineerde aanpakken leveren doorgaans betere resultaten op dan één enkel middel. De keuze hangt af van je doelgroep, je budget en de fase van je programma.
Wanneer welke investering het meeste oplevert
Techniek en security awareness vragen om een gezamenlijke prioritering. Een organisatie die nog geen basisbeveiliging heeft, meervoudige verificatie, patchmanagement en toegangsbeheer op orde, investeert daar eerst in. Die basis moet staan voordat een bewustwordingsprogramma optimaal rendeert.
Zodra die basis er is, kan investeren in security awareness (beveiligingsbewustzijn) een kosteneffectieve manier zijn om het resterend menselijk risico te verminderen. De reden is eenvoudig: techniek beschermt systemen, maar 74% van de aanvallen passeert die systemen via mensen. Het terugdringen van menselijk risicogedrag raakt direct de grootste resterende kwetsbaarheid. Auditbevindingen en risicoanalyses geven het beste houvast voor deze afweging; zij wijzen uit waar de echte kwetsbaarheden zitten en in welke volgorde maatregelen prioriteit verdienen.
Hoe Kynexis Informatiebeveiliging hierbij ondersteuning biedt
Bij Kynexis begint een traject bij de huidige situatie en de risico's die voor jouw organisatie relevant zijn. De uitkomst vertaal ik naar een haalbare verbeterplanning met duidelijke verantwoordelijken. Een boardroomsessie kan directie en toezicht helpen om de keuzes en prioriteiten gezamenlijk te bespreken.
De aanpak is onafhankelijk en risicogestuurd. De training moet zichtbaar bijdragen aan veiliger gedrag en bruikbare informatie opleveren voor evaluatie en audits. Voor organisaties in het mkb, de zorg, de kinderopvang en het sociaal domein zonder interne securitycapaciteit biedt CISO as a Service een structurele oplossing op strategisch en operationeel niveau.
Begin morgen: een starterschecklist
Technische maatregelen en security awareness versterken elkaar. De juiste volgorde en balans volgen uit je risicoanalyse en bestaande beveiliging. Organisaties die beide lagen serieus nemen, zijn structureel weerbaarder dan organisaties die alleen in techniek investeren of alleen in training.
Gebruik deze vijf stappen om direct te beginnen:
- Voer een nulmeting uit. Breng het huidige kennisniveau en risicogedrag in kaart met een phishingsimulatie of kennistoets.
- Betrek de directie. Draagvlak van bovenaf bepaalt of het awarenessprogramma slaagt of verzandt.
- Plan een eerste phishingsimulatie. Zonder meting weet je niet waar je staat en kun je niet verbeteren.
- Bepaal drie meetbare KPI's. Klikpercentage, trainingsafronding en het aantal meldingen zijn een goede start.
- Richt een eerste trainingscyclus in. Basistraining voor iedereen, gevolgd door maandelijkse herhaling en rolspecifieke verdieping.
Wil je weten waar jouw organisatie nu staat op het gebied van security awareness? Neem contact op met Kynexis Informatiebeveiliging voor een nulmeting of GAP-analyse. Je krijgt een onafhankelijk beeld van je huidige risicoprofiel en een bruikbare eerste stap.